Cabinet de conseil en gestion des risques : la cartographie seule ne protège pas votre activité
Choisir un cabinet de conseil en gestion des risques ne consiste pas à obtenir une simple matrice colorée ou un rapport de conformité. L’enjeu est de disposer d’un dispositif qui éclaire les décisions, réduit les vulnérabilités prioritaires et aide l’entreprise à maintenir son activité en cas d’incident. Pour y parvenir, l’accompagnement doit relier les risques aux processus métiers, aux responsabilités, aux contrôles et à des plans d’action applicables.
Ce qu’un cabinet de conseil en gestion des risques peut prendre en charge
Un cabinet spécialisé intervient lorsqu’une organisation doit structurer sa démarche de risk management, remettre à niveau son contrôle interne, répondre à une exigence réglementaire ou sécuriser une transformation. Il apporte une méthode indépendante, des compétences sectorielles et une capacité à faire travailler ensemble la direction générale, la finance, la conformité, la DSI, la sécurité, l’audit et les équipes opérationnelles.
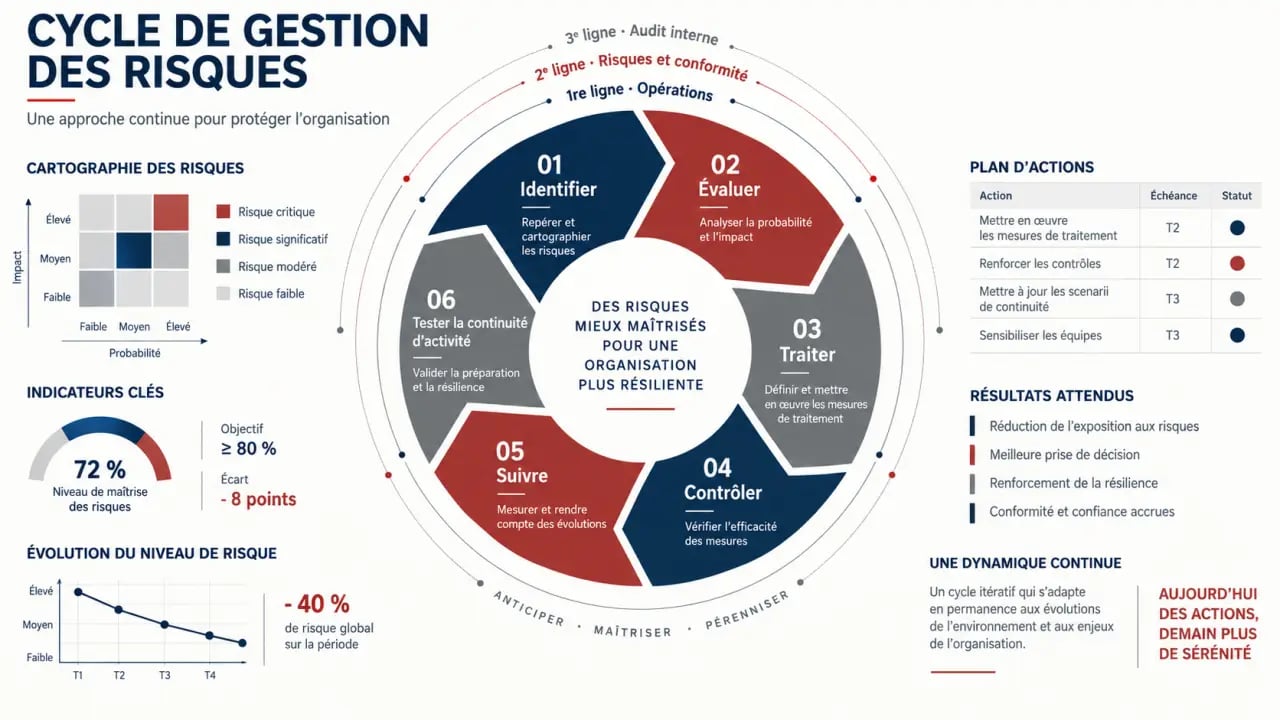
Le périmètre couvre généralement les risques stratégiques, opérationnels, financiers, réglementaires, cyber, fournisseurs, réputationnels et liés aux données. Selon les priorités de l’entreprise, la mission peut aussi porter sur l’analyse des couvertures d’assurance, la lutte contre la fraude, l’audit de prestations externalisées ou l’accompagnement de projets comme DORA, NIS 2, CSRD ou le RGPD.
De l’incertitude à des décisions documentées
Une démarche utile ne cherche pas à supprimer tous les risques. Une telle approche freinerait souvent l’innovation et l’investissement. Elle aide plutôt la gouvernance à définir son appétence aux risques, c’est-à-dire le niveau d’exposition acceptable au regard de ses objectifs. Le cabinet met ensuite en évidence l’écart entre le risque inhérent, avant les mesures de protection, et le risque résiduel, après prise en compte des contrôles existants.
Cette lecture aide à arbitrer les budgets de remédiation. Un risque très probable mais limité ne se traite pas comme une interruption rare susceptible de bloquer un processus critique, de créer une non-conformité ou d’affecter durablement la confiance des clients. Les décisions deviennent plus traçables. Les responsables métiers comprennent aussi pourquoi une action passe avant une autre.
Les livrables qui transforment une cartographie en plan de maîtrise
La cartographie des risques est un point de départ. Elle doit déboucher sur une vision partagée de l’exposition de l’entreprise et sur un plan de maîtrise suivi dans le temps. Le cabinet mène généralement des entretiens, anime des ateliers et réalise une revue documentaire. Ces travaux permettent de confronter la perception des dirigeants à la réalité des opérations, des flux, des systèmes et des dépendances externes.
Le guide officiel pour préparer et gérer une crise cyber — Découvrez une méthode éprouvée pour organiser un exercice de gestion de crise cyber et renforcer la continuité d’activité.
| Livrable | Utilité pour l’organisation |
|---|---|
| Cartographie des risques | Identifier, évaluer et hiérarchiser les risques selon leur probabilité, leur impact et leur niveau de maîtrise. |
| Plan de maîtrise des risques | Associer chaque priorité à un responsable, une échéance, un budget et une action de traitement. |
| Référentiel de contrôle interne | Formaliser les contrôles clés, leurs preuves, leur fréquence et leurs responsables. |
| Tableau de bord et indicateurs | Suivre les incidents, les écarts, l’avancement des actions et le risque résiduel. |
Prioriser sans surcharger les équipes
Un bon plan de maîtrise distingue les actions immédiates des chantiers structurants. Il peut prévoir de prévenir le risque, de le réduire par un contrôle, de le transférer par contrat ou par assurance, ou de l’accepter après une validation explicite. Cette proportionnalité compte pour une PME comme pour un groupe complexe. Une procédure trop lourde finit par être contournée, tandis qu’un contrôle insuffisant laisse persister des faiblesses coûteuses.
La cartographie doit rester reliée au fonctionnement réel de l’entreprise. Associer chaque risque à un processus, à un indicateur précurseur et à un décideur évite que les alertes restent sans propriétaire jusqu’à la crise. Le document devient alors un support de pilotage : il aide à suivre les actions, à réviser les priorités et à vérifier que le niveau de risque résiduel reste compatible avec les objectifs.
Contrôle interne, conformité et audit : des rôles complémentaires
Ces trois disciplines se recoupent sans se confondre. La gestion des risques identifie ce qui peut empêcher l’atteinte des objectifs. Le contrôle interne définit et exécute les mesures qui sécurisent les opérations. La conformité vérifie l’adéquation aux obligations applicables. L’audit interne évalue de manière indépendante l’efficacité de l’ensemble et formule des recommandations.
Construire un dispositif de contrôle interne vérifiable
Un cabinet peut diagnostiquer les procédures, les délégations, les habilitations, la séparation des fonctions ou la sécurité des flux. Il formalise ensuite un référentiel de contrôle précisant l’objectif du contrôle, son périmètre, sa fréquence, son responsable, le justificatif attendu et le traitement des anomalies.
Des tests de contrôles vérifient que le dispositif existe réellement, qu’il est exécuté et qu’il réduit l’exposition identifiée. Cette étape distingue une procédure documentée d’un contrôle effectivement appliqué. Elle permet aussi de repérer les contrôles redondants, les preuves manquantes et les responsabilités mal définies.
La gouvernance s’appuie souvent sur les trois lignes de défense : les directions opérationnelles portent les contrôles au quotidien ; les fonctions risques, conformité et contrôle interne définissent le cadre et suivent les écarts ; l’audit interne apporte un regard indépendant. Cette répartition limite les zones grises et évite de multiplier les vérifications sans coordination.
Faire de la conformité un chantier opérationnel
Face à une nouvelle réglementation, l’accompagnement commence par une analyse d’écart entre l’existant et les exigences à atteindre. La feuille de route précise les procédures à modifier, les données à fiabiliser, les preuves à conserver, les contrôles à créer et les formations à réaliser. La conformité est ainsi intégrée aux projets métiers et numériques, au lieu d’être traitée dans l’urgence à l’approche d’une échéance.
Préparer la continuité d’activité avant l’incident
Un plan de continuité d’activité, ou PCA, organise le maintien des activités essentielles pendant une perturbation. Le plan de reprise d’activité, ou PRA, traite plus spécifiquement le redémarrage des systèmes, des infrastructures et des services après un sinistre. Leur construction repose sur une BIA, ou analyse d’impact métier, qui identifie les activités critiques, les délais d’interruption tolérables, les ressources indispensables et les interdépendances.
Le cabinet aide à modéliser des scénarios réalistes : cyberattaque, indisponibilité d’un site, défaillance d’un fournisseur stratégique, rupture de chaîne d’approvisionnement ou absence prolongée d’un personnel clé. Il prépare les cellules de crise, les procédures d’escalade, les solutions de repli et les modalités de communication.
Il organise aussi des exercices. Ceux-ci permettent de vérifier les délais, les responsabilités, les moyens de contact et l’accès aux ressources prévues. Un PCA non testé reste une hypothèse, pas une capacité réelle de résilience. Les enseignements de chaque exercice servent à corriger les procédures et à mettre à jour les plans.
Comparer les cabinets et cadrer un premier échange utile
La qualité d’un prestataire se mesure moins à l’étendue de ses promesses qu’à sa capacité à produire des résultats utilisables. Avant de choisir, vérifiez son expérience dans votre secteur, la séniorité de l’équipe proposée, les références mobilisables, sa maîtrise des enjeux réglementaires et sa capacité à travailler avec vos fonctions métiers, IT et financières.
Demandez aussi des exemples anonymisés de livrables : matrice de risques, programme de contrôle, feuille de route de remédiation ou trame de PCA. Vous pourrez ainsi évaluer le niveau de précision attendu, la facilité d’appropriation par les équipes et la cohérence entre le diagnostic et les actions proposées.
- Pour une organisation peu mature : privilégiez un diagnostic ciblé, une cartographie pragmatique et quelques contrôles prioritaires.
- Pour une ETI en transformation : recherchez une approche transverse couvrant la gouvernance, les données, les fournisseurs et la continuité.
- Pour un environnement réglementé : évaluez la connaissance précise des textes applicables, des preuves attendues et des modalités de contrôle.
- Pour une fonction audit interne sous tension : envisagez une co-traitance ou une externalisation partielle, avec un périmètre et une indépendance clairement définis.
Un premier rendez-vous est plus productif si vous partagez vos objectifs, les incidents ou irritants récents, les transformations en cours, les obligations à venir et les principaux documents disponibles. Le cabinet pourra alors proposer un cadrage adapté : périmètre, parties prenantes, méthode, livrables, gouvernance de mission et priorités.
Cette étape permet de vérifier l’adéquation entre votre niveau de maturité, vos contraintes opérationnelles et l’accompagnement envisagé. Elle clarifie aussi le rôle de chacun : le cabinet structure la démarche, apporte son expertise et accompagne la mise en œuvre ; l’organisation reste responsable de ses décisions, de ses ressources et de l’application des contrôles.