Cartographie des risques : passer de la matrice aux décisions prioritaires
La cartographie des risques identifie, évalue et hiérarchise les événements susceptibles de compromettre les objectifs d’une organisation. Elle associe un inventaire documenté à une représentation visuelle, généralement une matrice croisant probabilité et impact. Son intérêt n’est pas de colorer des cases : elle doit permettre de décider quels risques traiter, avec quels moyens et sous quelle responsabilité.
Définir les décisions attendues avant de recenser les risques
Une cartographie peut concerner une entreprise entière, un établissement, un processus ou un projet. Elle sert à concentrer les ressources sur les vulnérabilités majeures, à partager une lecture commune des menaces et à soutenir le pilotage. Elle peut aussi contribuer aux démarches de conformité, sans remplacer les analyses ou documents imposés par les réglementations applicables.
Le premier travail consiste à fixer le périmètre et les objectifs à protéger : continuité d’activité, sécurité des personnes, qualité de service, trésorerie ou respect des engagements. Précisez également l’horizon d’analyse. Une probabilité évaluée sur la durée d’un projet ne se compare pas directement à une probabilité annuelle.
Consignez les exclusions. Une cartographie consacrée au traitement des commandes peut intégrer la panne du logiciel de gestion, mais laisser hors périmètre les risques liés à un chantier immobilier. Cette délimitation évite de présenter une vision partielle comme une analyse exhaustive.
La direction valide les critères de priorité et les moyens mobilisables. Un pilote coordonne la démarche, tandis que les responsables métier et les équipes de terrain décrivent les situations réelles. Dans une petite structure, un atelier commun peut suffire ; dans une organisation multisite, des ateliers locaux suivis d’une consolidation facilitent la comparaison.
Décrire des scénarios exploitables, pas des catégories vagues
« Risque informatique » ou « risque fournisseur » désignent des familles, pas des situations suffisamment précises pour agir. Un scénario utile relie une cause, un événement et ses conséquences. Par exemple : une défaillance du fournisseur unique interrompt l’approvisionnement et empêche d’honorer les commandes clients.
Pour construire cet inventaire, croisez les entretiens avec les incidents passés, les réclamations, les résultats d’audit et l’observation des pratiques. Les questionnaires et référentiels sectoriels peuvent compléter le travail, mais ne doivent pas remplacer l’examen des activités. Recherchez aussi les incidents évités de justesse : ils révèlent parfois une fragilité encore invisible dans les indicateurs.
- Activité exposée : où le scénario peut-il se produire ?
- Causes : quelles conditions rendent l’événement possible ?
- Conséquences : quels objectifs seraient affectés ?
- Mesures existantes : quelles barrières sont réellement appliquées ?
- Responsable du risque : qui peut suivre son évolution et proposer des décisions ?
Pensez à l’organisation comme à une toile : une tension sur un fil peut se transmettre à plusieurs points éloignés. Un même prestataire peut héberger la messagerie, les sauvegardes et l’outil commercial. Évaluer séparément ces services masque alors une dépendance commune. Ajoutez au registre un champ « dépendances partagées » : il aide à repérer les concentrations de risques qu’une simple liste par service laisse échapper.
Enfin, distinguez le risque de sa manifestation déjà avérée. Une facture impayée constitue un incident à traiter ; la répétition de défauts de paiement et ses conséquences sur la trésorerie forment un scénario à cartographier.
Construire une cotation commune et une matrice lisible
Probabilité et gravité : fixer les règles avant de noter
Une méthode courante utilise 5 niveaux de probabilité et 5 niveaux de gravité. Définissez chaque niveau avec des repères adaptés à votre activité. La probabilité peut aller de rare à très fréquente ; la gravité, de mineure à critique. Pour cette dernière, précisez les conséquences financières, humaines, opérationnelles ou réglementaires correspondant à chaque niveau.
Décidez aussi du traitement des impacts multiples : retenir le niveau le plus élevé constitue une option simple, à formaliser. Sans règle commune, chaque service risque de noter selon sa propre sensibilité. Documentez les justifications et les incertitudes plutôt que de chercher un consensus artificiel.
La formule usuelle est : criticité brute = probabilité × gravité, avant prise en compte des mesures de maîtrise. Une probabilité de 4 et une gravité de 4 donnent ainsi une criticité de 16. Ce résultat est un indice de classement, pas une estimation chiffrée de la perte future.
Un exemple de matrice à adapter
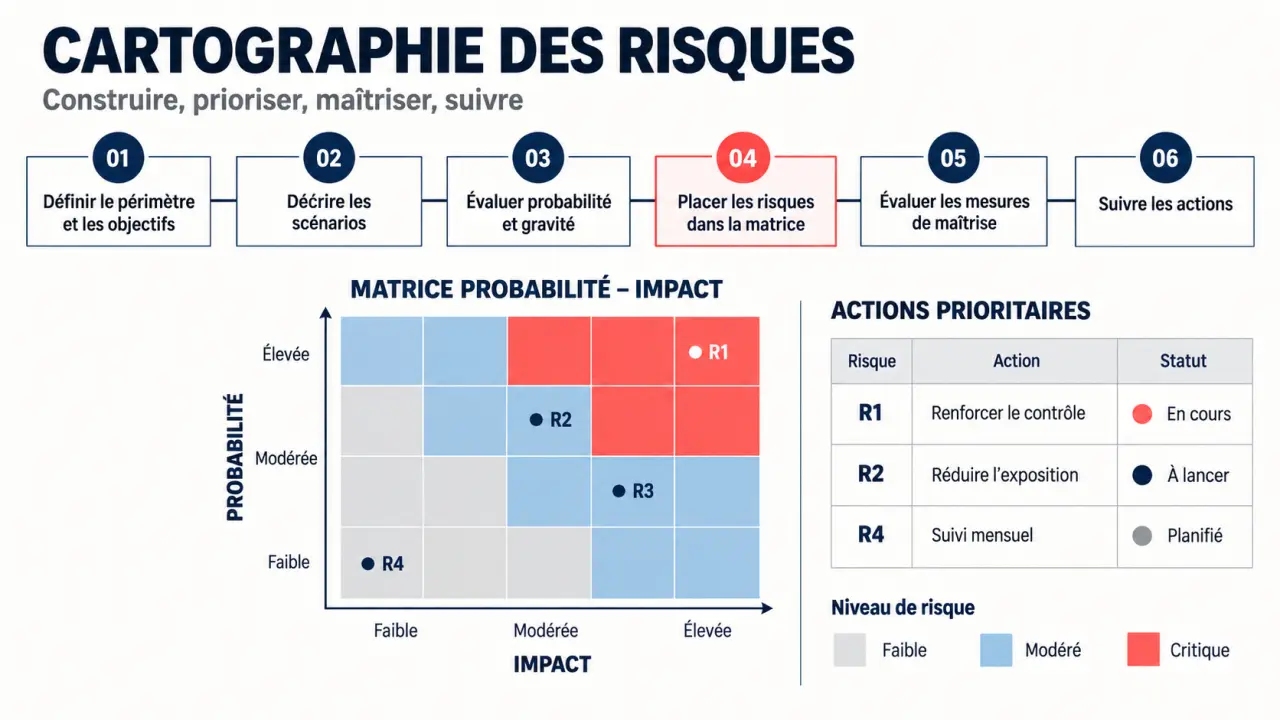
La matrice suivante croise les deux notes. Chaque risque y est placé selon ses coordonnées, puis identifié par un numéro renvoyant au registre détaillé.
| Probabilité / Gravité | 1 | 2 | 3 | 4 | 5 |
|---|---|---|---|---|---|
| 5 — Très fréquente | 5 | 10 | 15 | 20 | 25 |
| 4 — Fréquente | 4 | 8 | 12 | 16 | 20 |
| 3 — Possible | 3 | 6 | 9 | 12 | 15 |
| 2 — Peu probable | 2 | 4 | 6 | 8 | 10 |
| 1 — Rare | 1 | 2 | 3 | 4 | 5 |
Vous pouvez associer 3 codes couleurs aux zones de surveillance, de traitement programmé et de traitement prioritaire. Les seuils doivent être validés par l’organisation, non repris automatiquement d’un modèle. Gardez aussi une règle d’escalade pour les conséquences catastrophiques : un événement rare mais très grave ne doit pas disparaître derrière son score.
Évaluer la maîtrise réelle pour choisir les actions
La criticité résiduelle correspond au risque qui subsiste après prise en compte des dispositifs existants. Vérifiez leur efficacité : une procédure écrite mais inconnue des équipes n’offre pas la même protection qu’un contrôle appliqué et testé.
Une convention possible utilise la formule criticité résiduelle = criticité brute × coefficient de maîtrise. Dans ce modèle, le coefficient représente la part de risque restante : plus il est faible, plus la maîtrise est forte. Son échelle doit être explicitée et étayée. Une autre méthode consiste à réévaluer directement la probabilité et la gravité après contrôle ; évitez de mélanger les deux approches ou de compter deux fois la même protection.
Prenons un exemple fictif : une panne du logiciel de commandes obtient une criticité brute de 16. Une sauvegarde existe, mais sa restauration n’a jamais été testée. Il serait prématuré d’abaisser fortement la note résiduelle. L’action prioritaire peut être de tester la reprise, de mesurer le délai réel et de prévoir un fonctionnement dégradé.
Les actions de prévention réduisent la probabilité d’apparition ; les actions de protection limitent les conséquences. Selon le scénario, l’organisation peut aussi éviter l’activité, partager certaines conséquences par contrat ou assurance, ou accepter explicitement le risque résiduel. L’acceptation doit relever du niveau de responsabilité approprié.
Faire vivre la cartographie dans le pilotage quotidien
Chaque risque à traiter doit déboucher sur une action précise, un responsable, une échéance et une preuve de réalisation. Ajoutez le niveau résiduel visé et un indicateur d’efficacité. « Sécuriser les sauvegardes » reste vague ; « réaliser un test de restauration et vérifier le délai de reprise » permet de constater un résultat.
Un tableur suffit souvent pour démarrer, à condition de conserver les justifications, les versions et les décisions. Une solution GRC devient pertinente lorsque la consolidation multisite, les circuits de validation ou la traçabilité des contrôles se complexifient. L’outil ne remplace toutefois ni les échanges métier ni les arbitrages.
Prévoyez une revue régulière, complétée par des réévaluations après un incident, un changement de prestataire, une nouvelle activité ou une transformation importante. Ne réduisez pas automatiquement une note parce qu’une action est déclarée terminée : vérifiez son effet.
La cartographie des risques devient ainsi un instrument de décision vivant. Sa qualité se mesure moins au nombre de risques recensés qu’à la clarté des priorités, à la solidité des mesures de maîtrise et au suivi effectif des engagements.